
別搬數據,讓AI去找數據
Vega Security挑戰Splunk主導的網路安全市場,提出「數據在哪AI就在哪」的革命性方案,獲得1.2億美元B輪融資。
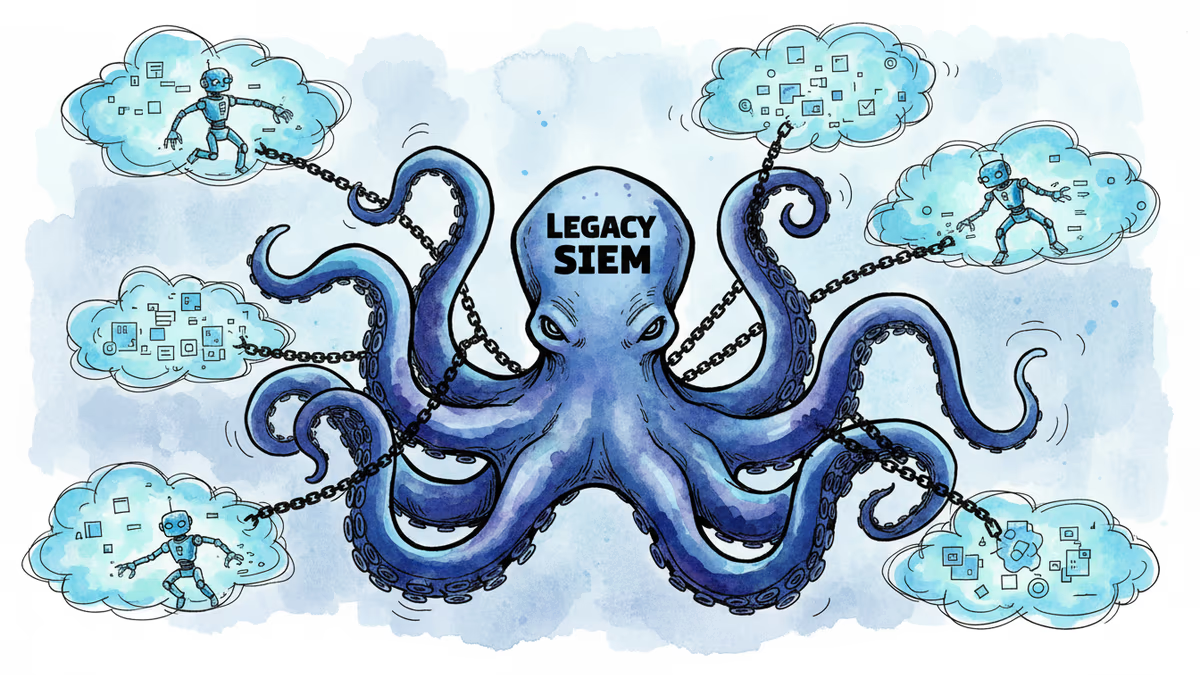
企業安全數據正在爆炸性增長,但Splunk等傳統工具仍要求企業在檢測威脅之前,將所有數據集中到一個地方——這種緩慢且昂貴的過程,在數據無處不在的雲端環境中正逐漸失效。
Vega Security想要翻轉這個邏輯:不是把數據搬到安全工具那裡,而是讓安全工具去數據所在的地方運行——直接在雲服務、數據湖和現有存儲系統中實施。
1.2億美元背後的野心
這家成立僅兩年的公司剛剛完成1.2億美元B輪融資。由Accel領投,Cyberstarts、Redpoint和CRV參與。新一輪融資使Vega估值幾乎翻倍至7億美元,總融資額達到1.85億美元。
CEO Shay Sandler告訴TechCrunch,當前SIEM(安全資訊與事件管理)的運營模式不僅「瘋狂昂貴」,在複雜的雲環境中還經常增加對威脅行為者的暴露。
「Vega定義了一個新的運營模式,使組織能夠充分利用其企業數據的潜力,實現事件響應準備,而無需所有的複雜性、成本和戲劇性。」
向Splunk帝國宣戰
在這個領域稱霸20年的SIEM技術,其王者Splunk在2024年被Cisco以280億美元收購。但Accel合夥人Andrei Brasoveanu指出了傳統SIEM公司的根本問題。
「Splunk和之後的每個競爭者都總是集中化數據,但這樣做本質上是把客戶當作人質。」

隨著AI驅動的數據量瘋狂增長,這些解決方案難以擴展,處理能力跟不上。但是,對現狀的不滿和切換到更好替代方案的實際行動是兩回事——這是任何試圖打入企業預算的初創公司都理解的困境。
「無戲劇」的北極星
Sandler說Vega的「北極星」不僅是構建更具成本效益、威脅檢測能力更強的解決方案,更要「讓世界上最大、最複雜的企業能夠在幾分鐘內採用它,盡可能簡單,無戲劇。」
這種方法似乎奏效了。這家100人的初創公司已經與銀行、醫療保健公司和財富500強企業簽署了數百萬美元的合約,包括Instacart等雲端重度企業。
「他們願意與一家兩年的初創公司簽約的唯一原因是,問題太痛苦了,市場上的其他解決方案要求企業改變運營方式或進行兩年的數據遷移,這是不現實的期望。」
華人企業的機遇與挑戰
對於台灣的科技企業如台積電、聯發科,或香港的金融機構來說,這種分散式安全模式可能特別有吸引力。這些企業往往需要在嚴格的數據主權要求下運營,傳統的集中式SIEM可能面臨合規挑戰。
但這也引發了一個問題:在地緣政治緊張的環境下,分散式AI安全工具是否會帶來新的風險?當安全智能本身變得分散時,如何確保整體安全態勢的可見性和控制?
重新定義安全架構
Vega的方法本質上是在重新定義企業安全架構。不再是「數據向工具集中」,而是「工具向數據分散」。這種範式轉換可能會影響整個網路安全生態系統,從雲服務提供商到安全服務公司。
相關文章

韓國AI基本法的標示違規,要在不遵守改正命令時才處以罰鍰。PRISM對照韓國5部、台灣4部現行法律,AI標示或揭露缺漏不經命令、首次違規就開罰的,是韓國競選活動深偽與台灣平台廣告兩處。

中國自2025年9月起,要求AI生成內容的檔案寫入「AIGC」詮釋資料,並要求傳播平台查核。歐盟行為準則的簽署者則自願承諾在圖片、影片、音訊加上詮釋資料與浮水印兩層標記,本文對照原文看兩者分歧。

HBM(高頻寬記憶體)是把DRAM垂直堆疊、緊貼在AI晶片旁的記憶體。本文說明其結構、HBM3與HBM4標準數字,並整理SK海力士、三星電子、美光財報中HBM文字的讀法。
歐盟AI法第50條的深偽與AI生成內容標示義務,8月2日起已適用。12月2日到期的只有8月2日前已上市生成式AI提供者的機器可讀標示緩衝,同日起另有未經同意性深偽生成AI的有條件禁令。
韓國AI基本法的標示違規,要在不遵守改正命令時才處以罰鍰。PRISM對照韓國5部、台灣4部現行法律,AI標示或揭露缺漏不經命令、首次違規就開罰的,是韓國競選活動深偽與台灣平台廣告兩處。
中國自2025年9月起,要求AI生成內容的檔案寫入「AIGC」詮釋資料,並要求傳播平台查核。歐盟行為準則的簽署者則自願承諾在圖片、影片、音訊加上詮釋資料與浮水印兩層標記,本文對照原文看兩者分歧。
HBM(高頻寬記憶體)是把DRAM垂直堆疊、緊貼在AI晶片旁的記憶體。本文說明其結構、HBM3與HBM4標準數字,並整理SK海力士、三星電子、美光財報中HBM文字的讀法。
歐盟AI法第50條的深偽與AI生成內容標示義務,8月2日起已適用。12月2日到期的只有8月2日前已上市生成式AI提供者的機器可讀標示緩衝,同日起另有未經同意性深偽生成AI的有條件禁令。
觀點
分享您對這篇文章的看法
登入加入討論