
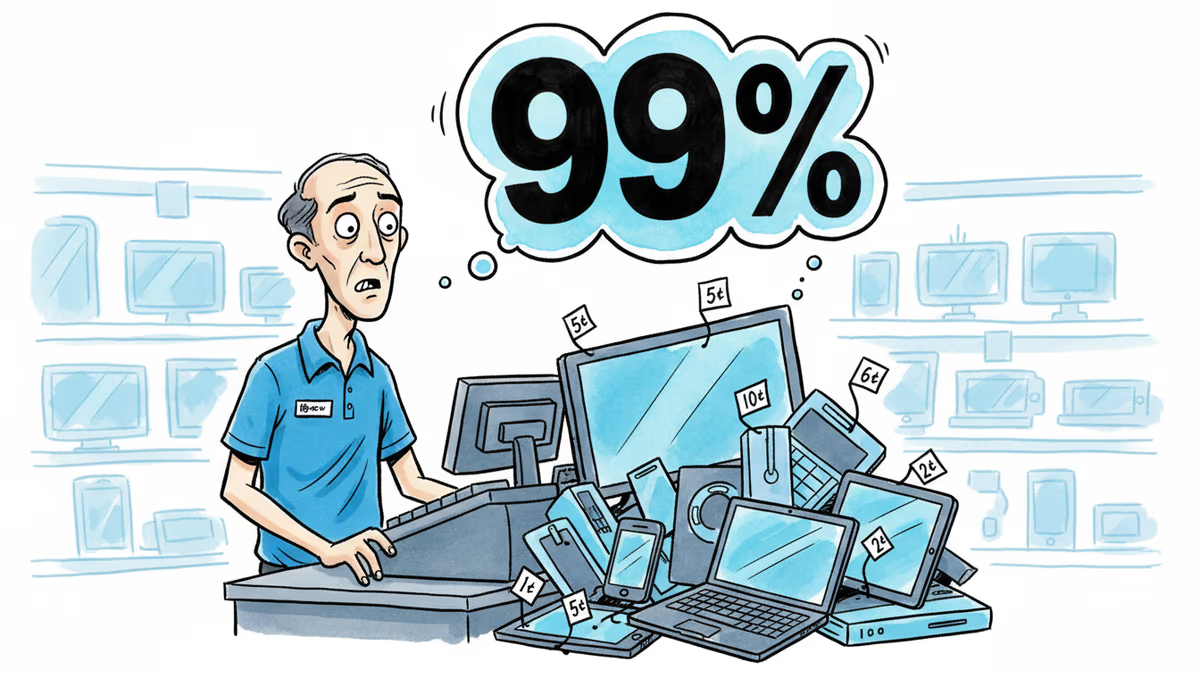
百思買員工盜用主管代碼,詐騙11.8萬美元
佛羅里達州百思買員工利用主管權限代碼,將MacBook以99%折扣出售,暴露零售業內控漏洞。
一名百思買員工利用主管的權限代碼,將MacBook以99%的折扣價格出售給自己和共犯——這起看似簡單的內部舞弊案,卻揭露了現代零售業面臨的深層安全隱患。
精心策劃的詐騙手法
36歲的馬修·萊特拉(Matthew Lettera)原本是一名廚師,2020年1月轉職到佛羅里達州的百思買分店工作。2024年12月,店鋪主管注意到「銷售數據異常」,私人調查員追查後發現,萊特拉為自己進行了97筆折扣購買,另外還為其他人完成了52筆交易。
這些被大幅折扣的商品隨後被轉賣給當鋪。總計149筆交易造成百思買損失超過11.8萬美元。
零售業權限管理的盲點

這起事件暴露了大型零售連鎖店在權限管理上的結構性問題。為了處理退貨、價格調整等日常業務,員工必須擁有一定的系統權限。然而,當這些權限缺乏有效監控時,就可能被濫用。
值得注意的是,這種舞弊行為持續了數個月才被發現。這說明傳統的監控系統在面對內部威脅時存在明顯不足。對於亞洲的零售巨頭如蘇寧、國美或台灣的燦坤來說,類似的風險同樣存在。
技術革新與人性考驗
這起案件可能會推動零售業加速採用新的安全技術。AI驅動的異常檢測系統、區塊鏈交易記錄防篡改技術,以及更精密的員工行為分析工具,都可能成為未來的標準配置。
然而,過度監控也可能帶來負面效應。員工可能感到不被信任,進而影響工作積極性和企業文化。如何在安全與信任之間找到平衡點,將是管理者面臨的重要挑戰。
在華人社會,「信任」往往被視為商業關係的基石。這起事件提醒我們,即使在高度數位化的環境中,人與人之間的信任關係依然至關重要。
相關文章

韓國AI基本法的標示違規,要在不遵守改正命令時才處以罰鍰。PRISM對照韓國5部、台灣4部現行法律,AI標示或揭露缺漏不經命令、首次違規就開罰的,是韓國競選活動深偽與台灣平台廣告兩處。

中國自2025年9月起,要求AI生成內容的檔案寫入「AIGC」詮釋資料,並要求傳播平台查核。歐盟行為準則的簽署者則自願承諾在圖片、影片、音訊加上詮釋資料與浮水印兩層標記,本文對照原文看兩者分歧。
使用DeepSeek等中國模型的韓國企業,與中國供應商簽訂安裝或授權合約時,可能碰上中國AI出口管制草案。本文以一手文件比對:與美國2025年規則相同的10^26次運算門檻、11月11日執行狀態,以及GAO的不同解讀。

HBM(高頻寬記憶體)是把DRAM垂直堆疊、緊貼在AI晶片旁的記憶體。本文說明其結構、HBM3與HBM4標準數字,並整理SK海力士、三星電子、美光財報中HBM文字的讀法。
韓國AI基本法的標示違規,要在不遵守改正命令時才處以罰鍰。PRISM對照韓國5部、台灣4部現行法律,AI標示或揭露缺漏不經命令、首次違規就開罰的,是韓國競選活動深偽與台灣平台廣告兩處。
中國自2025年9月起,要求AI生成內容的檔案寫入「AIGC」詮釋資料,並要求傳播平台查核。歐盟行為準則的簽署者則自願承諾在圖片、影片、音訊加上詮釋資料與浮水印兩層標記,本文對照原文看兩者分歧。
使用DeepSeek等中國模型的韓國企業,與中國供應商簽訂安裝或授權合約時,可能碰上中國AI出口管制草案。本文以一手文件比對:與美國2025年規則相同的10^26次運算門檻、11月11日執行狀態,以及GAO的不同解讀。
HBM(高頻寬記憶體)是把DRAM垂直堆疊、緊貼在AI晶片旁的記憶體。本文說明其結構、HBM3與HBM4標準數字,並整理SK海力士、三星電子、美光財報中HBM文字的讀法。
觀點
分享您對這篇文章的看法
登入加入討論