
AI 網路安全 零日漏洞 2025:當模型具備「推理能力」後的資安攻防轉向
2026年 AI 網路安全能力突飛猛進。RunSybil 公司開發的 Sybil 工具成功發現零日漏洞,Claude Sonnet 4.5 在漏洞偵測率已提升至 30%。本文深入分析 AI 推理能力如何改寫 2025 年後的資安攻防版圖。
AI 駭客時代已近在咫尺。資安新創公司 RunSybil 的兩位創辦人最近發現,其開發的 AI 工具「Sybil」成功辨識出一個關於「聯合式 GraphQL」的未知缺陷。這項發現並非來自已知的數據庫,而是 AI 展現出深度推理能力後,獨立挖掘出的「零日漏洞」。這標誌著 AI 模型已從單純的輔助工具,轉變為具備主動發現、甚至可能利用系統弱點的強大實體。
AI 網路安全 零日漏洞 2025:偵測率的突破性進展
來自加州大學柏克萊分校的電腦科學家 Dawn Song 指出,前沿模型的網路安全能力在過去幾個月中經歷了翻天覆地的變化。根據她參與開發的資安基準測試 CyberGym 數據顯示,AI 辨識漏洞的效率正以驚人速度增長。
| 模型名稱 | 測試時間 | 漏洞偵測成功率 |
|---|---|---|
| Claude Sonnet 4 | 2025年7月 | 20% |
| Claude Sonnet 4.5 | 2025年10月 | 30% |

這項測試涵蓋了 188 個開源項目中的 1,507 個已知漏洞。短短三個月內,Anthropic 的新一代模型 Claude Sonnet 4.5 便將偵測率提升了 10%。Dawn Song 表示,具備代理能力的 AI(Agentic AI)現在能以極低的成本尋找零日漏洞,這對資安界而言是一個重要的「轉折點」。
防禦側的轉型:從應對到原生安全
面對 AI 帶來的威脅,防禦策略必須突飛猛進。Dawn Song 建議,AI 開發商應在模型發布前,先將其提供給資安研究人員進行壓力測試。此外,推動「原生安全設計(Secure-by-design)」也舉足輕重。透過 AI 輔助生成的程式碼,往往比一般程式設計師撰寫的更具安全性。然而,RunSybil 團隊警告,短期內 AI 提升的攻擊速度可能仍會讓駭客佔據上風。
相關文章
SK海力士第3季營收104兆6,155億韓元,單季首度突破100兆韓元,營益率80%。與美光、台積電、三星電子最近一季並列比較,美光(GAAP)仍高出1.0個百分點。公司資料也預期PC與智慧型手機出貨將減少。
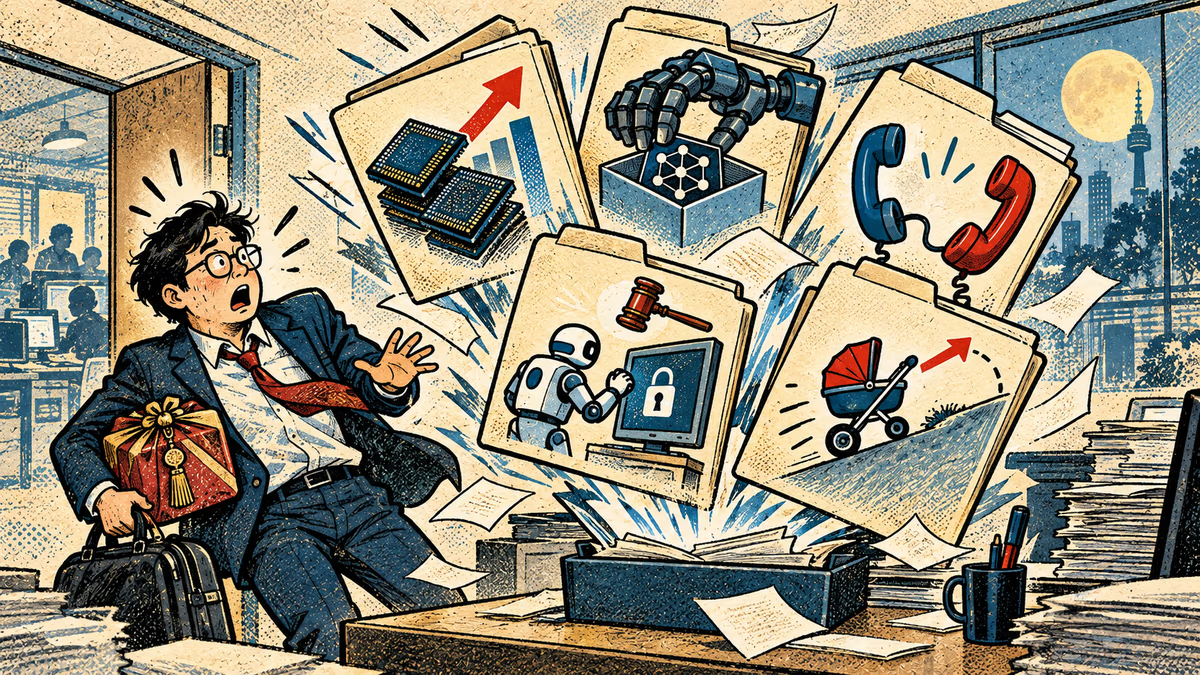
九月下旬兩週的五件關鍵事。韓國9月進出口動向的出口實績、輝達併購 Hugging Face 的 8-K 文件、美中新設的 AI 事故通報管道、聯合國安理會的 AI 議程會議,以及連續25個月增加的新生兒。每一項都追到第一手文件為止,追不到的地方也一併寫明我們停在哪一步。
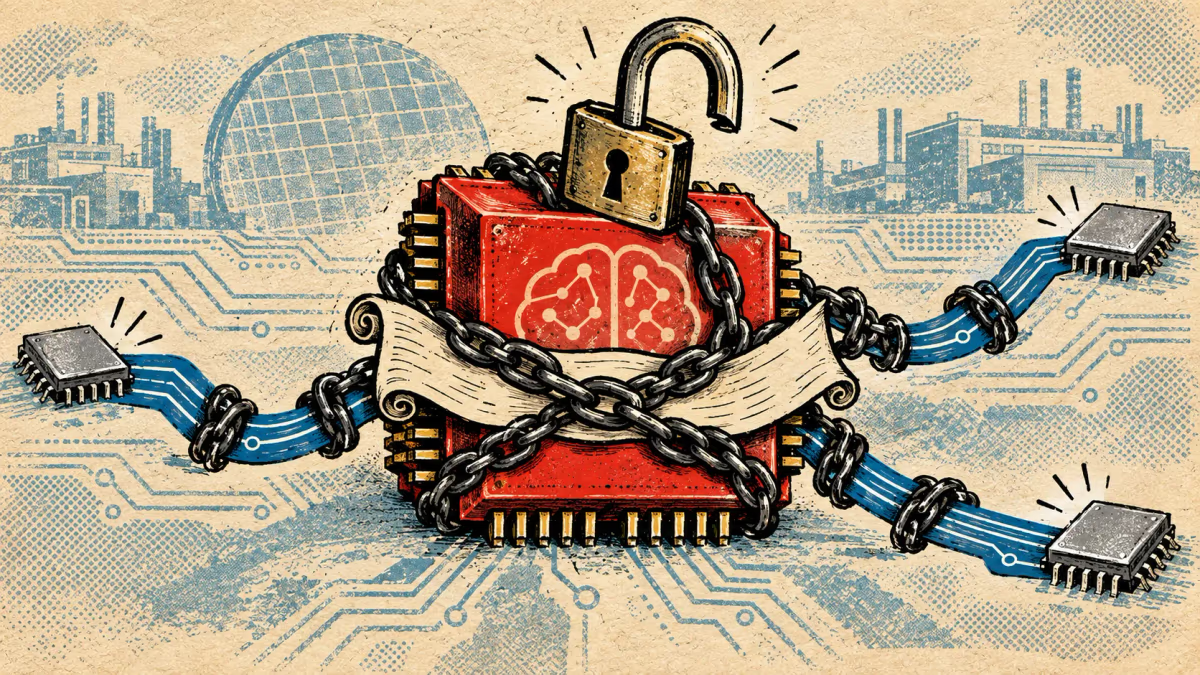
華為開源的 AI 軟體堆疊 CANN,授權條款裡明文寫著「不得用於開發昇騰以外處理器的軟體」。為了掙脫綁定而選擇開放,開放本身卻成為另一道綁定。本文解剖中國半導體堆疊的兩個弱環節——訓練算力與先進製程產能。半導體主權戰爭系列第三部。
韓國政府力推、三星電子擬砸400兆韓元(約8.8兆台幣)的光州半導體廠計畫,最先炸鍋的竟是公司內部。三星電子跨企業工會旗下分會13日公布問卷,回應者中84%反對這項湖南半導體大型計畫。
SK海力士第3季營收104兆6,155億韓元,單季首度突破100兆韓元,營益率80%。與美光、台積電、三星電子最近一季並列比較,美光(GAAP)仍高出1.0個百分點。公司資料也預期PC與智慧型手機出貨將減少。
九月下旬兩週的五件關鍵事。韓國9月進出口動向的出口實績、輝達併購 Hugging Face 的 8-K 文件、美中新設的 AI 事故通報管道、聯合國安理會的 AI 議程會議,以及連續25個月增加的新生兒。每一項都追到第一手文件為止,追不到的地方也一併寫明我們停在哪一步。
華為開源的 AI 軟體堆疊 CANN,授權條款裡明文寫著「不得用於開發昇騰以外處理器的軟體」。為了掙脫綁定而選擇開放,開放本身卻成為另一道綁定。本文解剖中國半導體堆疊的兩個弱環節——訓練算力與先進製程產能。半導體主權戰爭系列第三部。
韓國政府力推、三星電子擬砸400兆韓元(約8.8兆台幣)的光州半導體廠計畫,最先炸鍋的竟是公司內部。三星電子跨企業工會旗下分會13日公布問卷,回應者中84%反對這項湖南半導體大型計畫。
觀點
分享您對這篇文章的看法
登入加入討論