
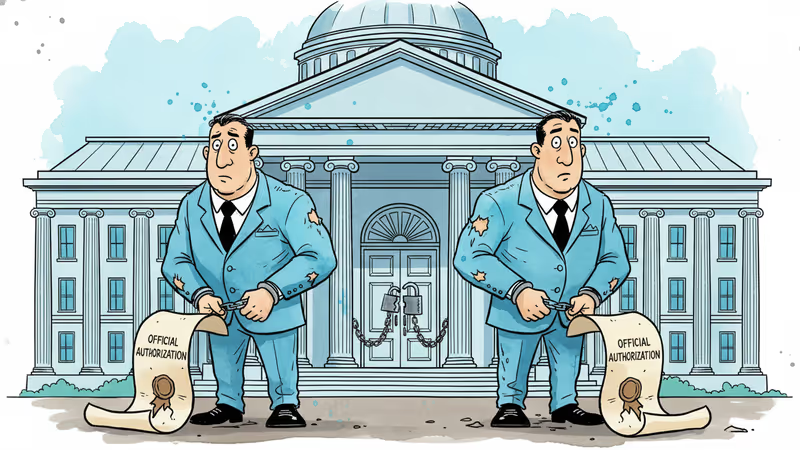
資安專家獲正當授權測試卻遭逮捕,獲賠60萬美元
兩名資安專家在獲得正式授權進行滲透測試時遭不當逮捕,最終獲得60萬美元和解金,凸顯資安行業面臨的法律風險。
即使手持正式授權文件,資安專家依然可能面臨牢獄之災。兩名滲透測試專家因「看起來像罪犯」而遭逮捕,最終獲得60萬美元和解金,這起事件為快速發展的資安行業敲響警鐘。
荒謬的現實:有證也被抓
蓋瑞·德默庫里奧和賈斯汀·韋恩兩人在2019年受雇於科羅拉多州資安公司Coalfire Labs,當時正在愛荷華州一座法院建築進行授權的安全評估。
他們手中握有愛荷華州司法部門的正式書面授權,明確允許進行「紅隊演習」,包括「撬鎖」等「物理攻擊」手段,目的是測試現有防禦系統能否抵擋真實世界的攻擊手法。然而,即便如此,兩人仍在執行任務時遭到逮捕。
這種測試的核心理念是模擬真實駭客或竊賊的手法,透過實戰演練來檢驗防禦機制的有效性。
灰色地帶的代價

這起和解案揭露了資安行業面臨的結構性問題。滲透測試已成為企業資安防護的標準配備,但其執行過程往往游走在法律邊緣。
在華人世界,類似的資安服務需求正快速增長。從台灣的中華電信到香港的跨國企業,都需要定期進行安全測試。然而,這起事件提醒我們,即使擁有完整的法律文件,執行人員仍可能因為「看起來可疑」而遭遇法律麻煩。
特別是在亞洲地區,不同司法管轄區的法律環境差異更大,跨境資安測試的風險也相對更高。
企業的新挑戰
這個案例對委託資安測試的企業提出新的思考:光有合約和授權還不夠,還需要確保所有相關人員都充分理解測試的性質和範圍。
對於在多個市場營運的亞洲企業而言,這點尤其重要。無論是台灣的科技公司進軍東南亞,還是香港企業拓展內地業務,都需要考慮不同地區對資安測試的法律認知差異。
更深層的問題是:當資安威脅日益複雜,我們是否已經建立了相應的法律框架來保護那些為我們提供防護的專業人士?
相關文章
SK海力士第3季營收104兆6,155億韓元,單季首度突破100兆韓元,營益率80%。與美光、台積電、三星電子最近一季並列比較,美光(GAAP)仍高出1.0個百分點。公司資料也預期PC與智慧型手機出貨將減少。
九月下旬兩週的五件關鍵事。韓國9月進出口動向的出口實績、輝達併購 Hugging Face 的 8-K 文件、美中新設的 AI 事故通報管道、聯合國安理會的 AI 議程會議,以及連續25個月增加的新生兒。每一項都追到第一手文件為止,追不到的地方也一併寫明我們停在哪一步。
華為開源的 AI 軟體堆疊 CANN,授權條款裡明文寫著「不得用於開發昇騰以外處理器的軟體」。為了掙脫綁定而選擇開放,開放本身卻成為另一道綁定。本文解剖中國半導體堆疊的兩個弱環節——訓練算力與先進製程產能。半導體主權戰爭系列第三部。
韓國政府力推、三星電子擬砸400兆韓元(約8.8兆台幣)的光州半導體廠計畫,最先炸鍋的竟是公司內部。三星電子跨企業工會旗下分會13日公布問卷,回應者中84%反對這項湖南半導體大型計畫。
SK海力士第3季營收104兆6,155億韓元,單季首度突破100兆韓元,營益率80%。與美光、台積電、三星電子最近一季並列比較,美光(GAAP)仍高出1.0個百分點。公司資料也預期PC與智慧型手機出貨將減少。
九月下旬兩週的五件關鍵事。韓國9月進出口動向的出口實績、輝達併購 Hugging Face 的 8-K 文件、美中新設的 AI 事故通報管道、聯合國安理會的 AI 議程會議,以及連續25個月增加的新生兒。每一項都追到第一手文件為止,追不到的地方也一併寫明我們停在哪一步。
華為開源的 AI 軟體堆疊 CANN,授權條款裡明文寫著「不得用於開發昇騰以外處理器的軟體」。為了掙脫綁定而選擇開放,開放本身卻成為另一道綁定。本文解剖中國半導體堆疊的兩個弱環節——訓練算力與先進製程產能。半導體主權戰爭系列第三部。
韓國政府力推、三星電子擬砸400兆韓元(約8.8兆台幣)的光州半導體廠計畫,最先炸鍋的竟是公司內部。三星電子跨企業工會旗下分會13日公布問卷,回應者中84%反對這項湖南半導體大型計畫。
觀點
分享您對這篇文章的看法
登入加入討論