
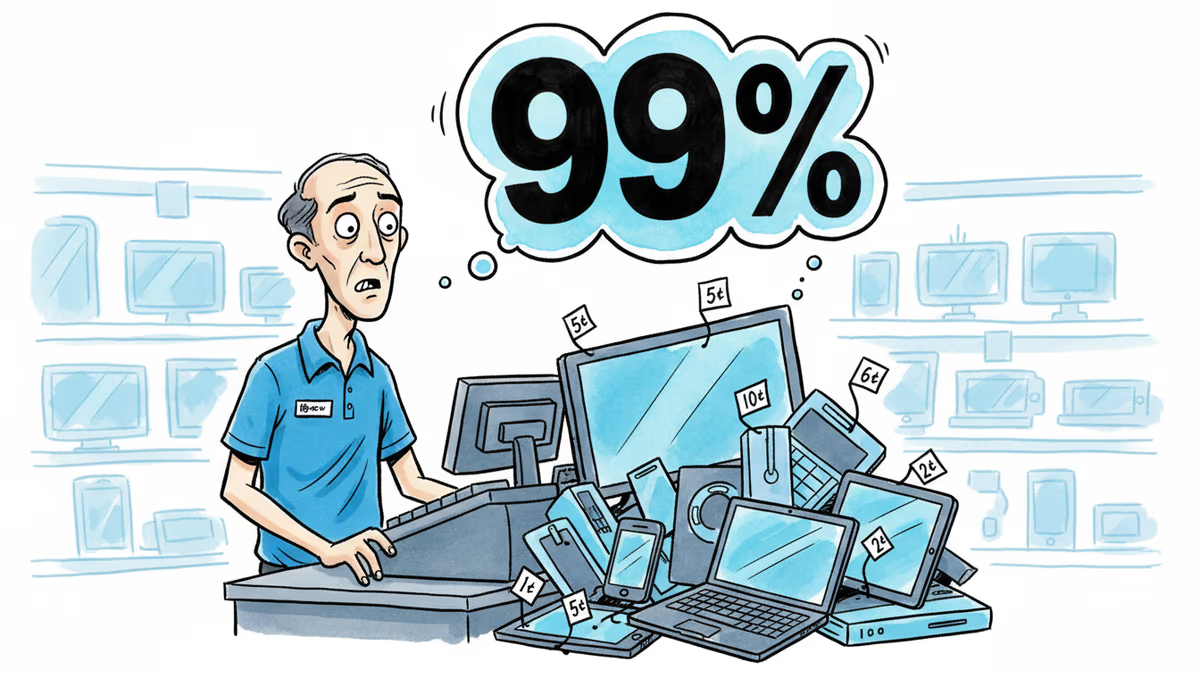
ベストバイ従業員、管理者コードで11万ドル詐取
フロリダのベストバイ従業員が管理者コードを悪用し、MacBookを99%割引で購入。小売業界のセキュリティ課題が浮き彫りに。
マシュー・レテラという36歳の従業員が、上司のコードを使ってMacBookを99%割引で購入していた──この一件が、現代の小売業界が直面するセキュリティの脆弱性を浮き彫りにしている。
巧妙な手口の全貌
事件の発端は2024年12月、フロリダのベストバイ店舗で管理者が「売上数字の異常」に気づいたことだった。調査の結果、レテラが自分用に97回、共犯者用に52回の不正取引を行っていたことが判明した。
レテラは2020年1月から同店で勤務していた元シェフ。彼は管理者のアクセスコードを何らかの方法で入手し、高額商品を大幅に値引きして購入。その後、これらの商品を質屋に転売していたとされる。被害総額は11万8000ドルを超えた。
小売業界の構造的課題

この事件は、現代の小売チェーンが抱える根深い問題を露呈している。ベストバイのような大手量販店では、価格調整や返品処理のために従業員に一定の権限を付与する必要がある。しかし、その権限管理システムに隙があれば、今回のような不正が発生する。
特に注目すべきは、不正が数ヶ月間にわたって続いていた点だ。149件もの取引が行われるまで発見されなかったことは、既存の監視システムの限界を示している。
日本の家電量販店でも、従業員による価格操作は技術的に可能だろう。ヨドバシカメラやビックカメラなどの大手チェーンは、どのような対策を講じているのだろうか。
テクノロジーが変える監視の在り方
この事件は、小売業界におけるセキュリティ技術の進化を加速させる可能性がある。AIを活用した異常検知システムや、ブロックチェーンを使った取引記録の改ざん防止技術など、新たなソリューションへの需要が高まるだろう。
一方で、従業員への過度な監視は職場環境の悪化を招く恐れもある。信頼と監視のバランスをどう取るかは、経営者にとって重要な課題となる。
関連記事

韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。

中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
DeepSeekなど中国製モデルを使う韓国企業は、中国の提供元と設置・ライセンス契約を結ぶ際、中国のAI輸出管理案と関わる可能性があります。米国の2025年規則と同じ10^26回の演算基準、11月11日の執行状況、GAOの異なる見解を一次資料で照合しました。

HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。
中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
DeepSeekなど中国製モデルを使う韓国企業は、中国の提供元と設置・ライセンス契約を結ぶ際、中国のAI輸出管理案と関わる可能性があります。米国の2025年規則と同じ10^26回の演算基準、11月11日の執行状況、GAOの異なる見解を一次資料で照合しました。
HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
意見
この記事についてあなたの考えを共有してください
ログインして会話に参加