
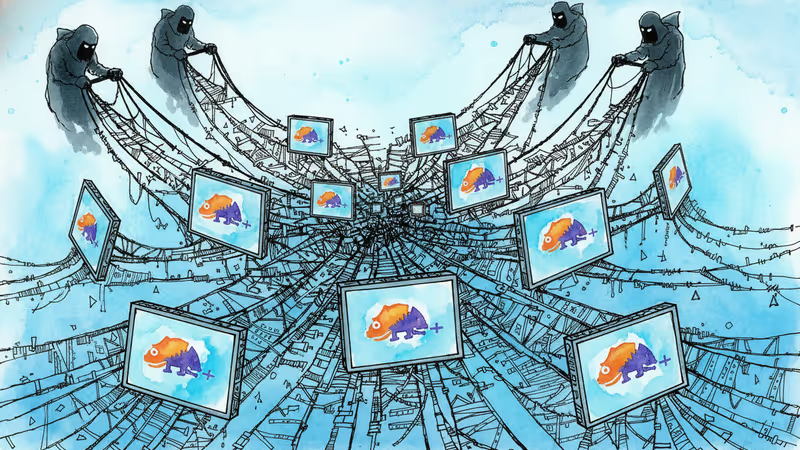
Notepad++、6か月間のハッキングで見えたオープンソースの脆弱性
人気テキストエディタNotepad++が6か月間中国系ハッカーに乗っ取られ、特定ユーザーにバックドア付きアップデートを配信。オープンソースプロジェクトの資金不足が招いた深刻なセキュリティ問題を分析。
6か月間。これは、世界中で愛用されているテキストエディタNotepad++のアップデート配信システムが、中国政府系とされるハッカーに乗っ取られていた期間です。
月曜日、Notepad++の開発者は公式サイトで衝撃的な事実を公表しました。昨年6月から12月まで、攻撃者たちは同アプリのアップデートインフラを完全に掌握し、特定の標的ユーザーに対してバックドア付きの悪意あるアップデートを配信していたのです。
巧妙な標的型攻撃の全貌
攻撃者たちは単純な一斉攻撃ではなく、極めて選択的なアプローチを取りました。通常のユーザーには正常なアップデートを配信する一方で、特定の標的に対してのみ、Chrysalisと名付けられた未知のバックドアを仕込んだ偽のアップデートを送信していたのです。
Rapid 7のセキュリティ研究者は、このChrysalisを「カスタムメイドで機能豊富なバックドア」と評価しています。使い捨てのツールではなく、長期間の潜伏を前提とした洗練されたマルウェアだったことが判明しています。
独立研究者のKevin Beaumont氏によると、3つの組織がNotepad++をインストールしたデバイスでセキュリティインシデントを経験し、ハッカーが直接的な制御を獲得する「ハンズオンキーボード」攻撃を受けたといいます。興味深いことに、これらの組織はすべて東アジアに関連する事業を展開していました。
アップデートシステムの構造的弱点
問題の根本は、Notepad++の独自アップデートシステム「GUP」(WinGUP)の設計にありました。このシステムは、アップデート確認時にhttps://notepad-plus-plus.org/update/getDownloadUrl.phpにアクセスし、gup.xmlファイルからダウンロードURLを取得する仕組みです。

Beaumont氏の分析によると、攻撃者はISPレベルでのTLS傍受により、このトラフィックを改ざんすることが可能でした。特に古いバージョンのNotepad++では、自己署名証明書を使用していたため、検証プロセスが脆弱だったのです。
「notepad-plus-plus.orgへのトラフィックは比較的稀なため、ISPチェーン内に潜伏して異なるダウンロード先にリダイレクトすることが可能でした。しかし、これを大規模に実行するには相当なリソースが必要です」とBeaumont氏は指摘します。
日本企業への波及効果
今回の事件は、日本の多くの企業にも深刻な影響を与える可能性があります。Notepad++は開発者やIT担当者に広く愛用されており、特にソフトウェア開発やシステム管理の現場では必須ツールとして位置づけられています。
日本企業の多くが東アジア地域でビジネスを展開していることを考えると、今回の標的型攻撃の対象となっていた可能性は決して低くありません。企業のセキュリティ担当者は、自社環境でのNotepad++の利用状況を緊急に確認し、バージョン8.9.1以降への更新を実施する必要があります。
オープンソースプロジェクトの資金問題
Notepad++の開発者は今回の声明で、重要な指摘を行いました。「このような脆弱性は、より多くのリソースがあれば容易に発見・修正できたはずです」。
この言葉は、オープンソースソフトウェアが直面する構造的な問題を浮き彫りにしています。Notepad++のように世界中で広く利用されているソフトウェアでも、開発・保守に必要な資金は慢性的に不足しているのが現状です。
Microsoftが公式のNotepadにCopilot AIを統合する動きを見せる中、Notepad++への関心はさらに高まっています。しかし、利用者数の増加に対して、セキュリティ投資は追いついていないのが実情です。
関連記事

中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
DeepSeekなど中国製モデルを使う韓国企業は、中国の提供元と設置・ライセンス契約を結ぶ際、中国のAI輸出管理案と関わる可能性があります。米国の2025年規則と同じ10^26回の演算基準、11月11日の執行状況、GAOの異なる見解を一次資料で照合しました。
韓国の10月の輸出は1152億8000万ドルで前年同月比93.7%増、1日平均では76%増でした。アップルは粗利益率47.9%のうち約1ポイントを関税還付の効果としています。中国の技術輸出禁止・制限目録の改正案、ネットフリックスの日韓リメイク順位も取り上げます。
ファーウェイが公開したAIスタックCANNのライセンスには、「昇騰以外のプロセッサ向けソフトウェアの開発禁止」という条項が入っています。ロックインを破るために選んだ開放が、もうひとつのロックインになる構造と、学習・製造という二つの弱い環を解剖します。半導体主権戦争シリーズ第3部。
中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
DeepSeekなど中国製モデルを使う韓国企業は、中国の提供元と設置・ライセンス契約を結ぶ際、中国のAI輸出管理案と関わる可能性があります。米国の2025年規則と同じ10^26回の演算基準、11月11日の執行状況、GAOの異なる見解を一次資料で照合しました。
韓国の10月の輸出は1152億8000万ドルで前年同月比93.7%増、1日平均では76%増でした。アップルは粗利益率47.9%のうち約1ポイントを関税還付の効果としています。中国の技術輸出禁止・制限目録の改正案、ネットフリックスの日韓リメイク順位も取り上げます。
ファーウェイが公開したAIスタックCANNのライセンスには、「昇騰以外のプロセッサ向けソフトウェアの開発禁止」という条項が入っています。ロックインを破るために選んだ開放が、もうひとつのロックインになる構造と、学習・製造という二つの弱い環を解剖します。半導体主権戦争シリーズ第3部。
意見
この記事についてあなたの考えを共有してください
ログインして会話に参加