
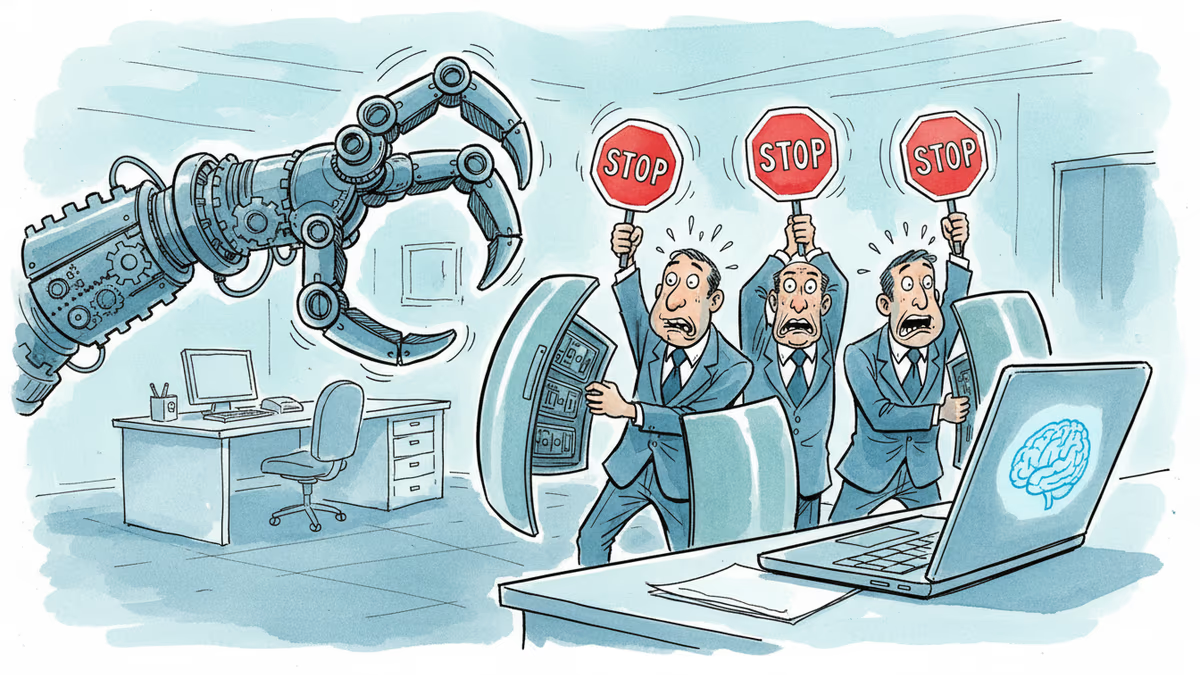
AIエージェント「OpenClaw」、企業が続々と使用禁止に
オープンソースのAIエージェント「OpenClaw」に対し、セキュリティリスクを理由に企業が相次いで使用禁止措置を発表。新技術への期待と安全性のジレンマが浮き彫りに
深夜のSlackメッセージに赤いサイレン絵文字。テック系スタートアップMassiveのCEO、ジェイソン・グラッド氏が20人の従業員に送った警告は、新たなAI技術をめぐる企業の複雑な心境を物語っている。
「OpenClawがX(旧Twitter)やLinkedInでトレンド入りしているのを見たと思います。クールですが、現在は未検証で我々の環境にとって高リスクです。会社のハードウェアや業務関連アカウントからOpenClawを遠ざけてください」
急速に広がる「禁止令」
OpenClaw(旧MoltBot、Clawdbot)は、昨年11月にピーター・スタインバーガー氏が個人開発者として公開したオープンソースのAIエージェントツールだ。基本的なソフトウェア工学の知識があれば誰でもセットアップでき、最小限の指示でユーザーのコンピュータを制御し、ファイル整理やウェブ検索、オンラインショッピングなどのタスクを自動化できる。
先月、他の開発者が機能を追加し、SNSで使用体験を共有し始めると人気が急上昇。今週、スタインバーガー氏はChatGPTの開発元OpenAIに入社し、同社はOpenClawをオープンソースのまま維持し、財団を通じて支援すると発表した。
しかし、この技術革新に対する企業の反応は慎重だ。Metaの幹部は最近、チームメンバーに対し「通常の業務用ラップトップでOpenClawを使用すれば解雇のリスクがある」と警告したという。匿名を条件に語った同幹部は、このソフトウェアが予測不可能で、安全な環境でプライバシー侵害を引き起こす可能性があると懸念している。
セキュリティ専門家が警鐘

サイバーセキュリティの専門家たちは、OpenClawの使用を厳格に管理するよう企業に公然と促している。ジョンズ・ホプキンス大学などの組織向けソフトウェアを手がけるValereのガイ・ピストーンCEOは、その理由を明確に説明する。
「開発者のマシンにアクセスされれば、我々のクラウドサービスやクライアントの機密情報、クレジットカード情報、GitHubのコードベースにアクセスされる可能性があります。しかも、このツールは自分の行動をかなり上手く隠蔽できる。それが怖いのです」
Valereの研究チームが古いコンピュータでOpenClawをテストしたところ、「ボットは騙される可能性がある」という結論に達した。例えば、メール要約に設定されたOpenClawに対し、ハッカーが悪意のあるメールを送信してファイルの共有を指示する可能性があるという。
慎重な探索と将来への投資
一方で、完全に背を向ける企業ばかりではない。プラハを拠点とするDubrinkのヤン・ヨースト・デン・ブリンカーCTOは、会社のシステムやアカウントに接続されていない専用マシンを購入し、従業員がOpenClawを試せる環境を整備した。
興味深いのは、警告を発したMassive自体も商用可能性を模索していることだ。グラッド氏は先週、OpenClawエージェントが同社のサービスを使ってウェブを閲覧できるClawPodをリリースした。「OpenClawは未来の一端かもしれない。だからこそ、我々はそれに向けて構築している」と語る。
日本企業の多くが採用する「石橋を叩いて渡る」アプローチとは対照的に、米国のテック企業は「リスクを軽減しつつ、機会を逃さない」戦略を取っているようだ。
関連記事

韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。

中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。

HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。
中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
意見
この記事についてあなたの考えを共有してください
ログインして会話に参加