
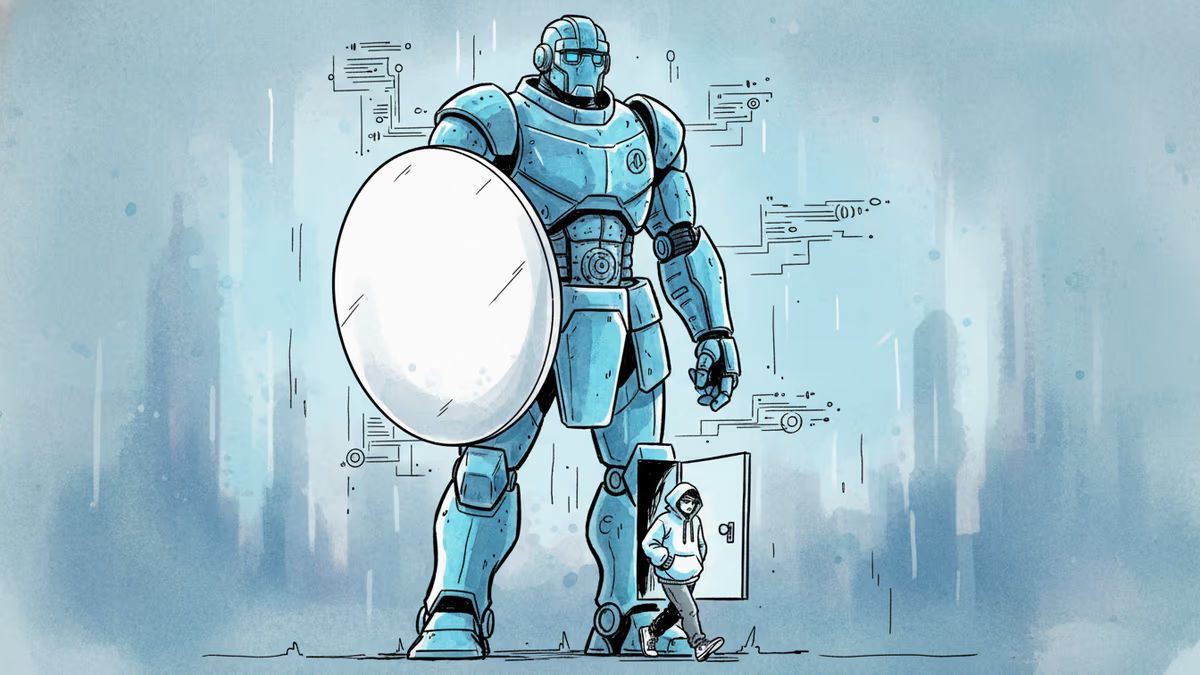
AIが守り、AIが破る——サイバーセキュリティの新しい現実
MozillaがAnthropicのAIで271件の脆弱性を修正、北朝鮮ハッカーがAIでマルウェア開発、SS7通信プロトコル悪用と続く2026年のサイバーセキュリティ最前線を解説します。
AIは私たちのデジタル社会を守る盾になるのか、それとも攻撃者の武器になるのか——今週のセキュリティニュースは、その問いに対して「両方だ」と答えています。
AIが脆弱性を「見つけて、直す」時代へ
Mozillaは今週、Anthropicの最新AIモデル「Mythos Preview」を活用し、新しいブラウザ「Firefox 150」において271件もの脆弱性を発見・修正したと発表しました。これは単なる数字ではありません。従来、セキュリティエンジニアが数週間から数ヶ月かけて行っていた脆弱性の探索を、AIが大幅に短縮したことを意味します。
ところが皮肉なことに、そのMythos Preview自体が不正アクセスを受けていたことも明らかになりました。Discord上のアマチュア研究者グループが、AI技術を使わず、比較的単純な方法でアクセスを獲得したのです。彼らは、AIトレーニング企業Mercorの情報漏洩データを分析し、モデルのオンライン上の所在地を推測。さらに、Anthropicの契約企業での業務を通じて既に持っていた権限を利用して、Mythosだけでなく他の未公開モデルにもアクセスしたとされています。幸い、このグループはシンプルなウェブサイトの構築にしか使用していなかったとのことですが、「最も強力なセキュリティツールが最初に破られた」という事実は、深く考えさせられます。
北朝鮮ハッカーはAIで「副業」をしている
一方、研究者たちは北朝鮮のハッカーグループがAIを積極的に活用していることを確認しました。彼らはAIを使ってマルウェアをコーディングし、偽の企業ウェブサイトを作成。この手口でわずか3ヶ月で最大1,200万ドル(約18億円)を盗み出したとされています。
この数字が示すのは、AIが「高度な技術を持つ攻撃者だけの道具」ではなくなりつつあるという現実です。かつては熟練したプログラマーが必要だったマルウェア開発が、AIによって「中程度の技術力」を持つグループでも実行可能になっています。日本企業、特に海外送金や仮想通貨取引を行う金融機関や中小企業にとって、この変化は無視できないリスクです。
電話網の「古い傷」が今も使われている

より根深い問題も浮かび上がりました。デジタル権利団体Citizen Labの研究者たちが、「SS7」と呼ばれる古い通信プロトコルの脆弱性が、実際の監視活動に悪用されていることを確認したのです。
SS7は世界中の電話ネットワークを接続するための基盤技術で、その脆弱性はセキュリティ研究者の間で長年指摘されてきました。今回、少なくとも2社の営利目的の監視企業が、イスラエルの通信キャリア019Mobile、英国のTango Mobile、そして英仏海峡のジャージー島に拠点を置くAirtel Jerseyという3つの小規模通信会社へのアクセスを悪用し、標的の位置情報を追跡していたことが判明しました。被害者には「著名人」が含まれるとされていますが、企業名も被害者名も公表されていません。
ここで注目すべきは、日本の通信インフラも国際的なSS7ネットワークに接続されているという事実です。NTTドコモやKDDI、ソフトバンクのような大手キャリアは独自のセキュリティ対策を講じていますが、国際ローミング時には他国の通信網を経由するため、完全な保護は難しいのが現状です。
そして、見落とされがちな「古い傷」
今週はさらに、2005年に作成されたマルウェア「Fast16」の解析に研究者たちがついに成功したというニュースもありました。このマルウェアはStuxnetよりも以前に存在し、イランの核プログラムを標的にしていた可能性があります。米国またはその同盟国が作成したとみられています。
20年前のサイバー兵器が今になって解析される——これは、デジタル世界における「証拠」は物理的な証拠と異なり、長期間にわたって存在し続けることを示しています。今日作られたマルウェアも、20年後に誰かに発見・分析される可能性があるのです。
日本社会への問い
Appleは今週、FBIがSignalアプリのプッシュ通知データベースからメッセージのコピーを取得できた脆弱性を修正しました(iOS 26.4.2)。エンドツーエンド暗号化は通信経路を保護しますが、端末そのものにアクセスされた場合は別の話です。スマートフォンに保存されたあらゆるデータは、物理的なアクセスがあれば取得される可能性があります。
これは日本のビジネスパーソンにとっても他人事ではありません。海外出張時に端末を一時的に預けるよう求められるケースや、空港での検査など、「物理的アクセス」のリスクは現実に存在します。
関連記事

韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。

中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。

HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。
中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
意見
この記事についてあなたの考えを共有してください
ログインして会話に参加