
CISA幹部がChatGPTに機密文書を誤アップロード
米国のサイバーセキュリティ機関幹部がChatGPTに機密情報を誤って投稿。政府AI利用の新たな課題が浮き彫りに。
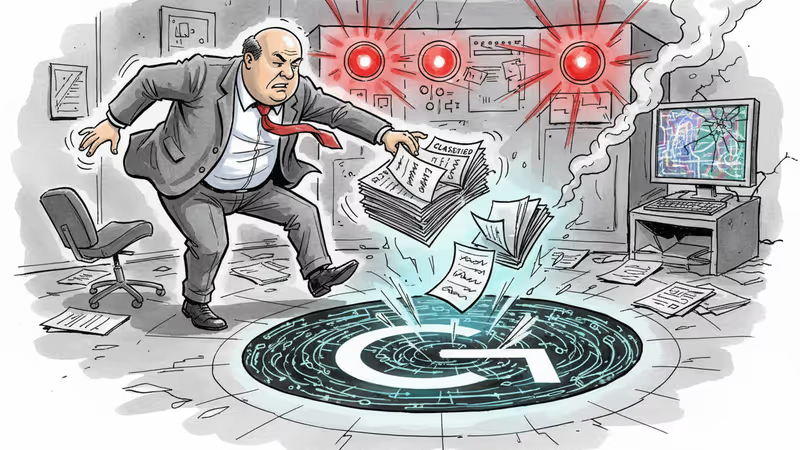
米国のサイバーセキュリティを守る最高機関の幹部が、守るべき機密情報をChatGPTに誤って流出させてしまった。この事件は、AI時代における政府機関の新たな脆弱性を浮き彫りにしている。
事件の詳細
サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の代理長官であるマドゥ・ゴットゥムッカラ氏が、昨年夏に機密性の高い契約文書をOpenAIのChatGPTにアップロードしていたことが、Politicoの報道で明らかになった。
国土安全保障省(DHS)の関係者4名によると、ゴットゥムッカラ氏のアップロードは、「政府資料の盗難や意図しない開示を防ぐ」ために設計された複数の内部サイバーセキュリティ警告を作動させたという。
興味深いのは、この事件のタイミングだ。ゴットゥムッカラ氏は機関に参加した直後に、ほとんどのDHS職員がアクセスを禁止されているChatGPTの使用許可を特別に求めていた。代わりにDHS職員は、「クエリや文書が連邦ネットワークから外部に流出しないよう設定された」DHSChatなどの承認済みAIツールを使用することになっている。

なぜ今この問題が重要なのか
この事件は、政府機関におけるAI利用の急速な拡大と、それに伴うセキュリティリスクの現実を示している。サイバーセキュリティの専門家である幹部でさえ、便利なツールの誘惑に負けてしまう現実は、組織全体でのAIガバナンスの重要性を物語っている。
日本でも、デジタル庁を中心に政府のDX推進が加速している中、この事例は他人事ではない。2024年に日本政府が発表したAI利用指針では、機密情報の取り扱いについて厳格なルールが設けられているが、実際の運用段階での課題は残されている。
各国政府の対応
世界各国の政府機関は、AIの利便性とセキュリティリスクのバランスを取ろうと試行錯誤している。欧州連合ではAI法により厳格な規制が導入され、中国では国家主導でAI利用のガイドラインが策定されている。
一方で、民間企業の視点から見ると、政府機関のAI利用制限は新たなビジネス機会を生み出している。政府専用のセキュアなAIサービスの需要が高まっており、マイクロソフトやGoogleなどの大手テック企業が政府向けの特別なAIサービスを開発している。
関連記事

韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。

中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。

HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
韓国AI基本法の表示違反は、是正命令に従わないときに過料がかかります。PRISMが照合した韓国5本・台湾4本の現行法律で、AI表示・開示の漏れに命令を経ず初回の違反から金銭的な制裁がかかるのは、選挙運動ディープフェイクと台湾のプラットフォーム広告の2か所です。
中国は2025年9月から、AI生成物へのAIGCメタデータ付与と流通プラットフォームの確認を義務づけました。EUの行動規範は、署名者が画像・動画・音声にメタデータと電子透かしの二層を自主的に約束する仕組みです。
HBM(広帯域メモリ)は、DRAMを縦に積み重ねてAIチップのすぐ横に置くメモリです。仕組みとHBM3・HBM4の規格値、SKハイニックス・サムスン電子・マイクロンの決算資料でのHBMの読み方を整理しました。
EU AI法第50条のディープフェイク表示義務は8月2日から適用されています。12月2日に終わる猶予は、8月2日より前に市場投入した生成AI提供者の機械可読表示だけです。同日、同意のない性的ディープフェイク生成AIへの条件付き禁止も始まります。
意見
この記事についてあなたの考えを共有してください
ログインして会話に参加